Weltweit gingen am Mittwoch Websites vorsorglich offline, nachdem binnen kurzer Zeit gleich zwei gravierende Sicherheitsprobleme bekannt wurden. Betroffen sind Webserver, Zertifikate und damit viele Onlinedienste. Was das alles heißt und wie derzeit reagiert wird.

Auf einmal waren altbekannte Internetseiten einfach nicht mehr da: Behördenportale, Uni-Auftritte, Polizeidienste. Statt gewohnter Startseiten erscheint eine Störungsmeldung – oder überhaupt nichts. Hinter den Ausfällen steckt eine der bislang schwerwiegendsten Sicherheitslagen bei der weltweiten IT-Sicherheit, berichtet etwa der Spiegel.
Gleich zwei Schwachstellen sorgen dabei seit Mittwoch für Sorge in zigtausenden IT-Abteilungen. Besonders brisant ist eine Lücke in PHP, einer Technik hinter unzähligen Websites und Onlineshops. Dazu kommt ein ebenso gravierendes Problem mit fehlerhaften Sicherheitszertifikaten, das Identitätsbetrug im Netz erleichtern könnte.
Was da am Mittwoch geschehen ist, wie es dazu kommen konnte und wie lange der Internet-Zugang dadurch noch eingeschränkt bleiben könnte – die wichtigsten Fragen und Antworten:
Was ist überhaupt passiert?
Bekannt wurden zwei schwere Sicherheitsprobleme mit großem Schadpotenzial. Zum einen geht es um die PHP-Lücke namens PHP2Shell, zum anderen um missbrauchbare Zertifikate der Firma eMudhra. Zahlreiche Institutionen haben deshalb ihre Websites vorsorglich abgeschaltet oder eingeschränkt.
Warum ist die PHP-Lücke so heikel?
Weil Angreifer nach den vorliegenden Informationen Schadsoftware einschleusen könnten, ohne sich vorher anmelden zu müssen. Damit könnten fremde Websites übernommen, Datenbanken ausgelesen und Server für weitere Angriffe missbraucht werden. Fachleute sprechen von enormem Schadenspotenzial.
Welche Websites können betroffen sein?
Ein großer Teil des Internets basiert auf PHP, von Blogs bis zu großen Portalen und Onlineshops. Auch Systeme wie WordPress, Moodle, Joomla!, Typo3 und Drupal setzen darauf. Schätzungen zufolge laufen allein mit WordPress weltweit 400 bis 500 Millionen Websites.
Seit wann besteht das Problem?
Nach bisherigen Informationen könnten alle PHP-Versionen ab PHP 5 betroffen sein, also Versionen seit 2004. Andere Berichte sprechen davon, dass PHP-Versionen der vergangenen 20 Jahre verwundbar sein könnten, also in einem zeitlich ebenso breiten Fenster. Genau das macht die Lage so brisant: Die Lücke könnte sehr weit verbreitet sein.
Gibt es schon Angriffe?
Bisher gibt es laut Behörden keine bestätigten Berichte über erfolgreiche Angriffe. Gleichzeitig wird davor gewarnt, dass Attacken in kürzester Zeit zu erwarten sind. Der Zeitdruck ist daher groß, weil automatisierte Skripte ungeschützte Server rasch finden könnten.
Was wird jetzt gegen die PHP-Lücke getan?
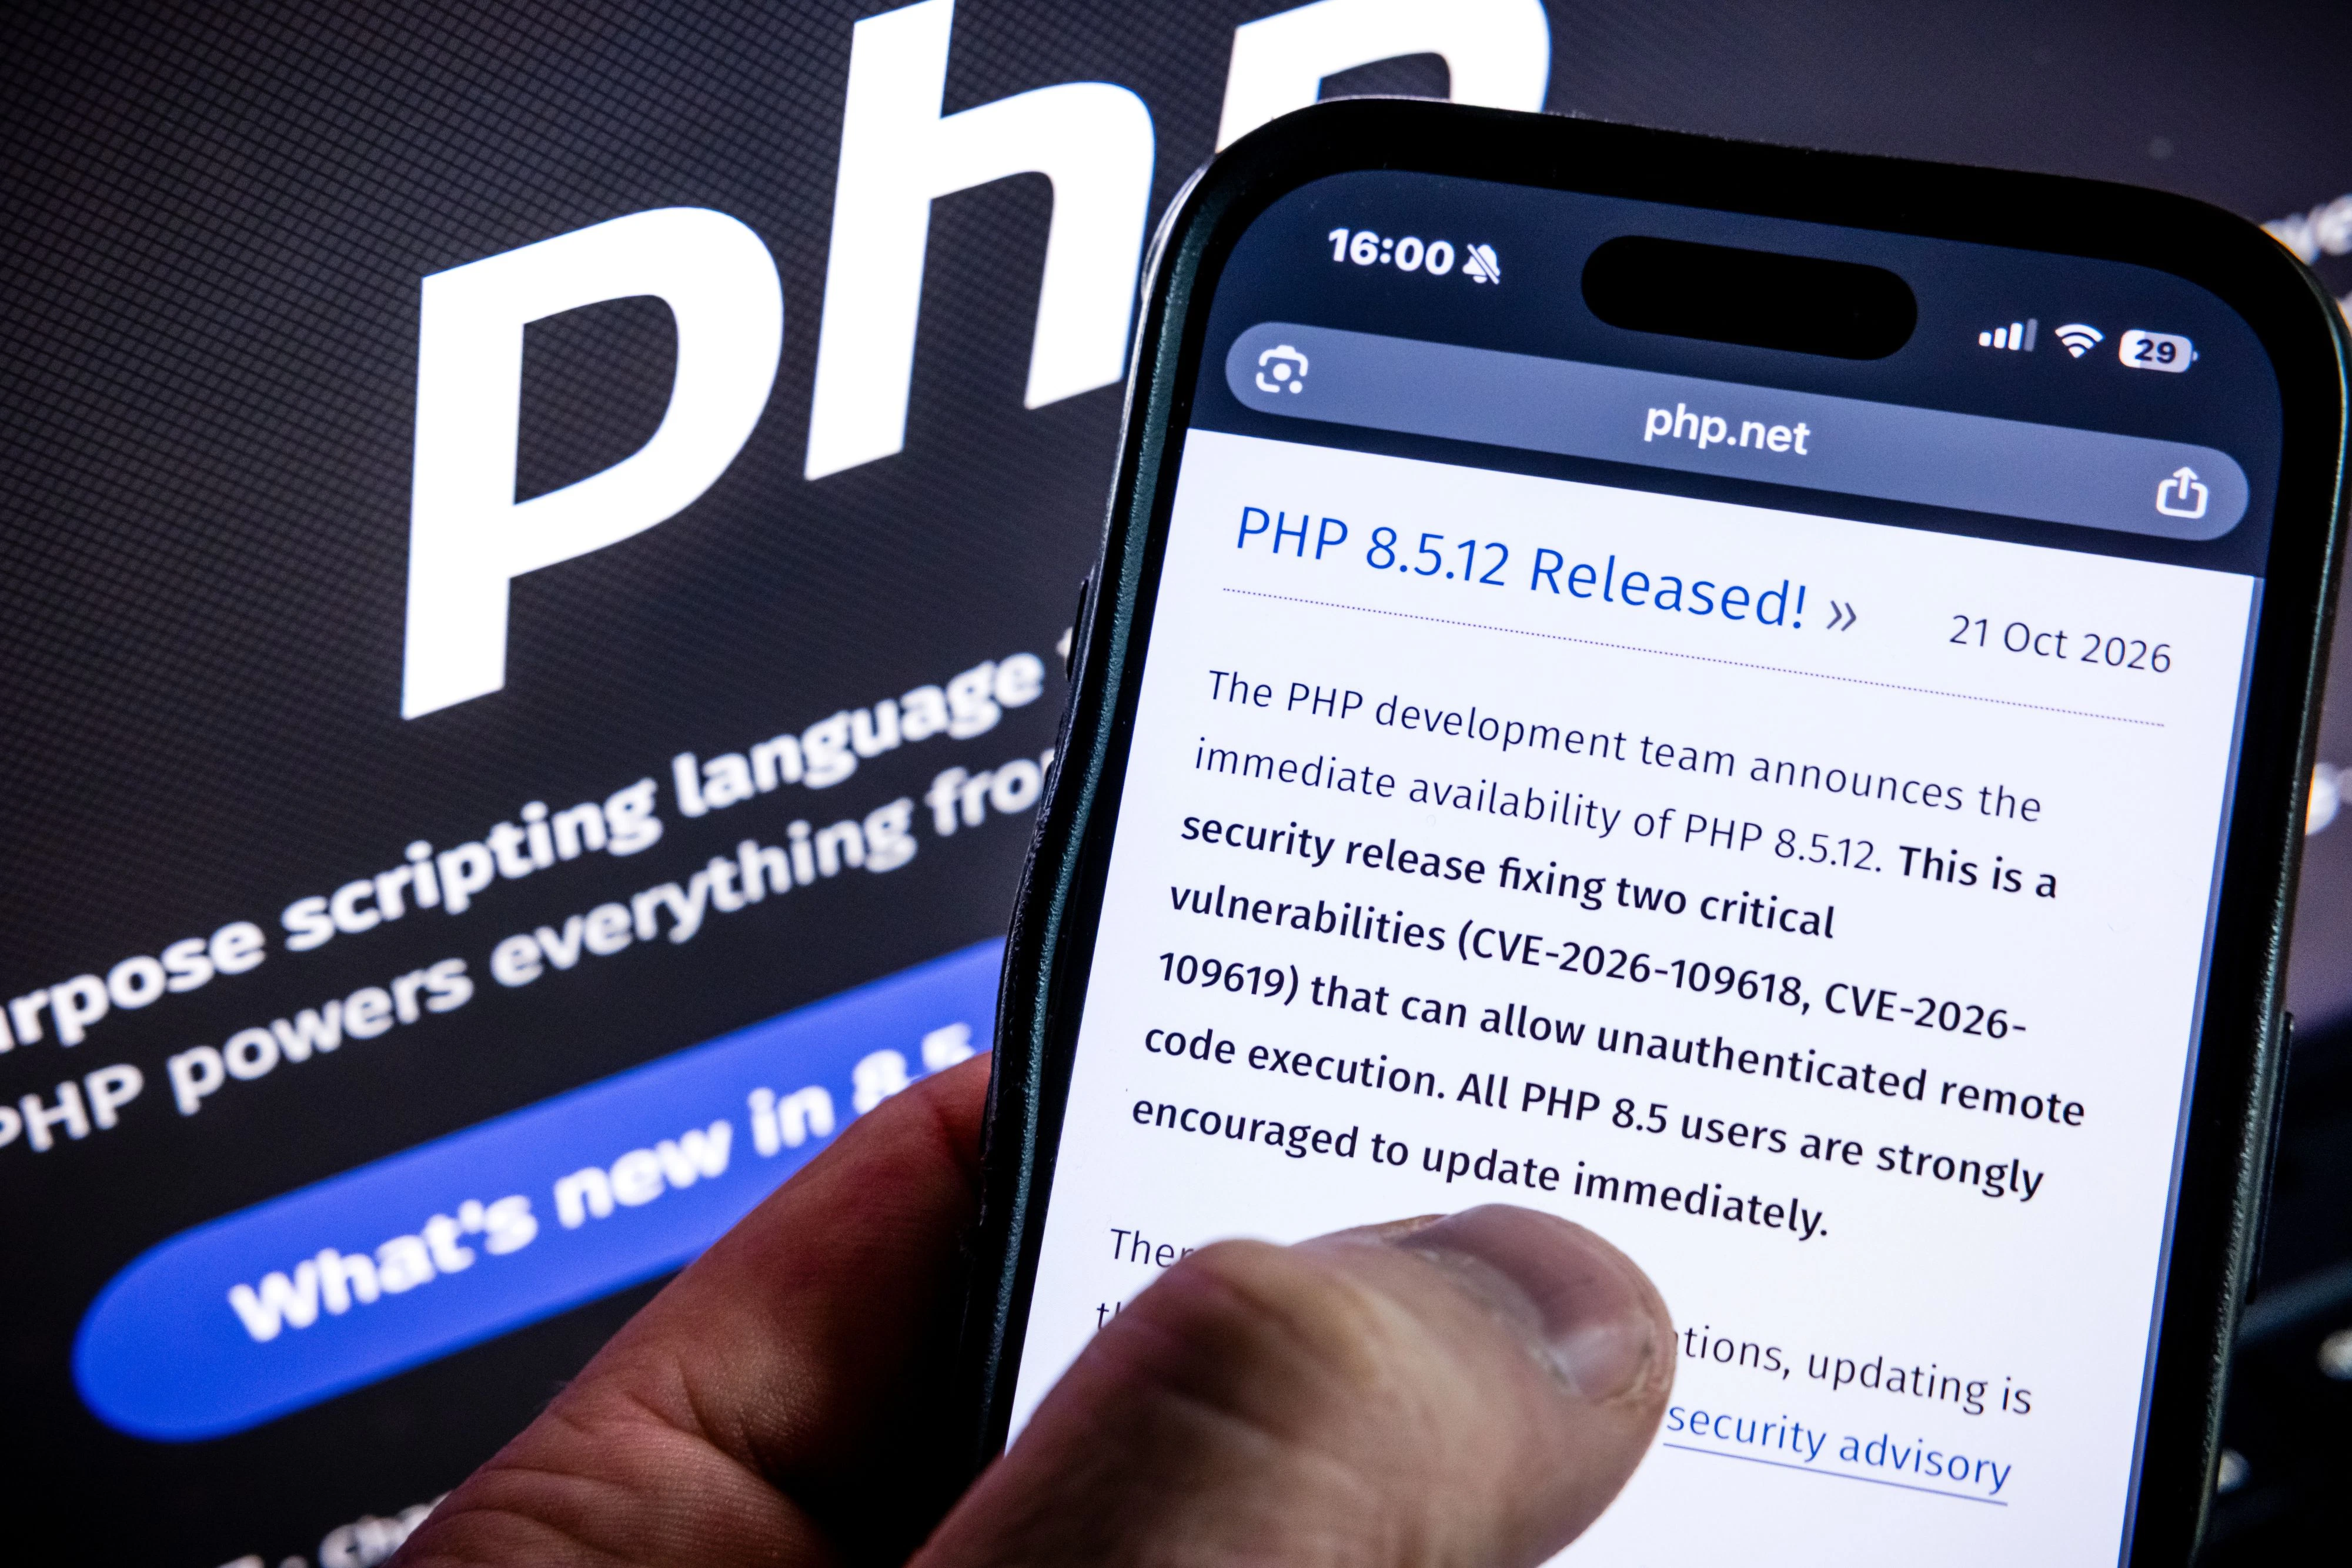
Die PHP-Entwickler haben ein Sicherheitsupdate veröffentlicht und alle Nutzer aufgefordert, es sofort einzuspielen. Sicherheitsbehörden und Notfallteams empfehlen zusätzlich, betroffene Webserver vorübergehend vom Internet zu trennen oder den direkten Zugriff von außen zu blockieren. Als Zwischenlösung können Organisationen ihre PHP-Installationen ganz vom Netz nehmen oder abkapseln.
Wer war bisher konkret betroffen?
Offline gingen – zeitweise odr dauerhaft – unter anderem Angebote des Karlsruher Instituts für Technologie, mehrerer Städte in Deutschland sowie Polizeidienste. Auch in den Niederlanden, Frankreich, Belgien und Tschechien waren staatliche Seiten betroffen. In Österreich wurden etwa Seiten der Uni Wien, der TU Wien und der Niederösterreichischen Nachrichten (NÖN) vom Netz genommen.
Muss ich als normaler Internetnutzer etwas tun?
Beim Surfen auf Smartphone oder PC gibt es keinen direkten Handlungsbedarf, weil die Lücke nicht auf den Endgeräten sitzt, sondern auf Servern im Hintergrund. Indirekt kann man aber sehr wohl betroffen sein, etwa durch Ausfälle von Onlinediensten oder mögliche Datenabflüsse auf schlecht geschützten Websites. Wer selbst eine Website betreibt, sollte Updates sofort einspielen.
Was sagen die Behörden?
Das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) stufte das Risiko mit der Warnstufe 3/Orange als außerordentlich hoch ein und forderte unverzügliche Gegenmaßnahmen. In Österreich verbreitete das Computer Emergency Response Team (CERT.at) in Abstimmung mit dem neuen Bundesamt für Cybersicherheit eine Warnung und verwies auf die Updates. Zusätzlich empfiehlt CERT.at, "sämtliche Software aktuell zu halten und dabei insbesondere auf automatische Updates zu setzen. Regelmäßige Neustarts stellen sicher, dass diese auch zeitnah aktiviert werden".
Wie wurden die PHP-Lücken entdeckt?
Das Sicherheitsunternehmen Wiz hat sich als Entdecker der PHP2Shell-Schwachstellen zu erkennen gegeben. Demnach wurden mehrere KI-Werkzeuge eingesetzt, darunter eine eigene Lösung sowie Googles Gemini 4 Argon und OpenAIs GPT-5.6 Sol. Auch aus den USA hieß es, die Regierung sei bereits vorab über die Lücken informiert worden.
Was ist das zweite Problem mit den Zertifikaten?
Dabei geht es nicht um PHP, sondern um digitale Zertifikate, mit denen sich Websites und Dienste im Netz ausweisen. Unbefugte konnten über problematische Zertifikate der indischen Firma eMudhra verfügen, die von Browsern und Geräten als vertrauenswürdig anerkannt werden konnten. Damit lässt sich im schlimmsten Fall eine fremde Identität vortäuschen.
Wie konnte das bei eMudhra passieren?
Nach Angaben der Firma kam es bereits 2025 zu einer folgenschweren Panne. Neben ordnungsgemäßen Zertifikaten wurde auch ein Satz minderwertiger Zertifikate erzeugt und anschließend weltweit verbreitet. Besonders schockierend: Die Passwörter dafür waren extrem kurz, etwa „4“, „56“, „66“, „115“, „155“, „156“, „230“ und „237“.
Was könnte mit solchen Zertifikaten passieren?
Mit einem geknackten TLS-Zertifikat kann sich ein Angreifer als jemand anderer ausgeben. So könnte etwa eine manipulierte Google-Seite online gestellt werden, über die Schadsoftware verteilt wird. Große Browserbetreiber wurden zwar rechtzeitig informiert und konnten die Zertifikate entfernen, doch viele andere Programme und Geräte müssen erst bereinigt werden.
Warum ist das alles auch für Haushalte und Firmen ein Problem?
Weil nicht nur Browser betroffen sein können, sondern auch Firmenumgebungen und vernetzte Geräte wie Router, Smart-TVs oder Waschmaschinen. Solche Geräte erhalten oft nur wenige Jahre lang Updates, wenn überhaupt. Wenn Angreifer mehrere Schwachstellen kombinieren, könnten daher noch längere Zeit Geräte unter ihre Kontrolle geraten.
Was kann jeder Einzelne tun, um sein Risiko zu minimieren und Gefahren abzuwenden?
Verfügbare Sicherheitsupdates auf PC, Smartphone oder Tablet installieren und Webbrowser (etwa Chrome, Firefox, Edge oder Safari) aktualisieren. Bei Chrome und Firefox wurden bereits Schutzmaßnahmen gegen die kompromittierten eMudhra-Zertifikate verteilt. Geräte herunterfahren und neu starten, wenn Updates oder die Herstellerhinweise das empfehlen.
Darf ich Zertifikatswarnungen umgehen?
Nein! Erscheint eine Warnung wie "Verbindung nicht sicher", "Zertifikat ungültig" oder "Sicherheitsrisiko", klicken Sie nicht einfach auf "Trotzdem fortfahren". Gerade bei Bankgeschäften, Behördenportalen, E-Mail- und Passwortmanagern sollte man die Seite verlassen und den Zugang über eine bekannte Adresse oder ein gespeichertes Lesezeichen erneut aufrufen.
Gibt es noch weitere Möglichkeiten, mich bzw. meine Geräte abzusichern?
Ja, und zwar mit starken Passwörtern und Zwei-Faktor-Authentifizierung. Verwenden Sie für jeden wichtigen Dienst ein eigenes, starkes Passwort und aktivieren Sie (wenn nicht ohnedies bereits aktiv) Mehr-Faktor-Authentifizierung, möglichst mit Passkey oder Sicherheitsschlüssel. Das reduziert das Risiko einer Kontoübernahme, falls Zugangsdaten abgegriffen werden. Ein pauschaler Passwortwechsel ist wegen dieser beiden Meldungen allein aber nicht erforderlich.
Worauf sollte ich außerdem achten?
Bei ungewöhnlichen Nachrichten sollte man besonders vorsichtig sein. Seien misstrauisch gegenüber E-Mails, SMS und Anrufen, die unter dem Vorwand einer Sicherheitslücke zu einer dringenden Anmeldung, einer Zertifikatserneuerung, einer Installation oder einer Identitätsprüfung auffordern. Öffnen Sie solche Links nicht ungeprüft und geben Sie keine TANs, Freigabecodes oder privaten Schlüssel weiter.
Könnte auch mein Online-Bankkonto betroffen sein?
Das Risiko ist gering, da Geldinstitute für gewöhnlich besonders strenge Vorgaben und Sicherheitsprotokolle haben. Aber wer unsicher ist, kann bei seinen Bank-, E-Mail- und weiteren wichtigen Onlinekonten die letzten Anmeldungen, die hinterlegten Wiederherstellungsdaten und allfällige ungewöhnliche Aktivitäten überprüfen, soweit diese Funktionen angeboten werden. Es ist auch keinesfalls schlecht, Transaktionsbenachrichtigungen für Online-Konten zu aktivieren.
Was kann man noch tun, um möglichen Schaden abzuwenden?
Entscheidend sind jetzt Tempo und Disziplin bei Updates und Abschottung. Wichtig wird in den nächsten Tagen vor allem sein, ob tatsächlich Angriffe auftauchen und wie rasch Betreiber ihre Systeme absichern. Bleiben Sie generell wachsam, was ungewöhnliche Aktivitäten auf Ihren Online-Konten betrifft und verfolgen Sie die Meldungslage bezüglich der entdeckten Sicherheitslücken.